Jeśli Państwa aplikacje logują użytkowników przez Active Directory Federation Services (AD FS), drugi składnik również powinien znaleźć się w AD FS. Wtyczka MFA Notakey rejestruje się w AD FS jako dodatkowa metoda uwierzytelniania: po zwykłym logowaniu użytkownika AD FS odwołuje się do wtyczki, wtyczka wysyła prośbę na telefon użytkownika, a logowanie przebiega dalej, gdy użytkownik ją zatwierdzi.
Przetestowaliśmy to 19 listopada 2026 r.: AD FS na Windows Server 2022 w
farmie złożonej z dwóch serwerów, wtyczka 1.1.68, appliance Notakey 5.2.2,
Edge na komputerze z Windows 10 przyłączonym do domeny oraz Notakey
Authenticator na iOS i Androidzie. Użytkownik widoczny na zrzutach ekranu to
konto testowe skippy@ntklab.internal.
Co widzi użytkownik
Użytkownik loguje się do AD FS tak jak dotychczas. W naszym laboratorium było to zintegrowane uwierzytelnianie systemu Windows z komputera w domenie, więc nie wpisywano hasła; na innych klientach użytkownik wpisuje hasło w formularzu logowania AD FS.
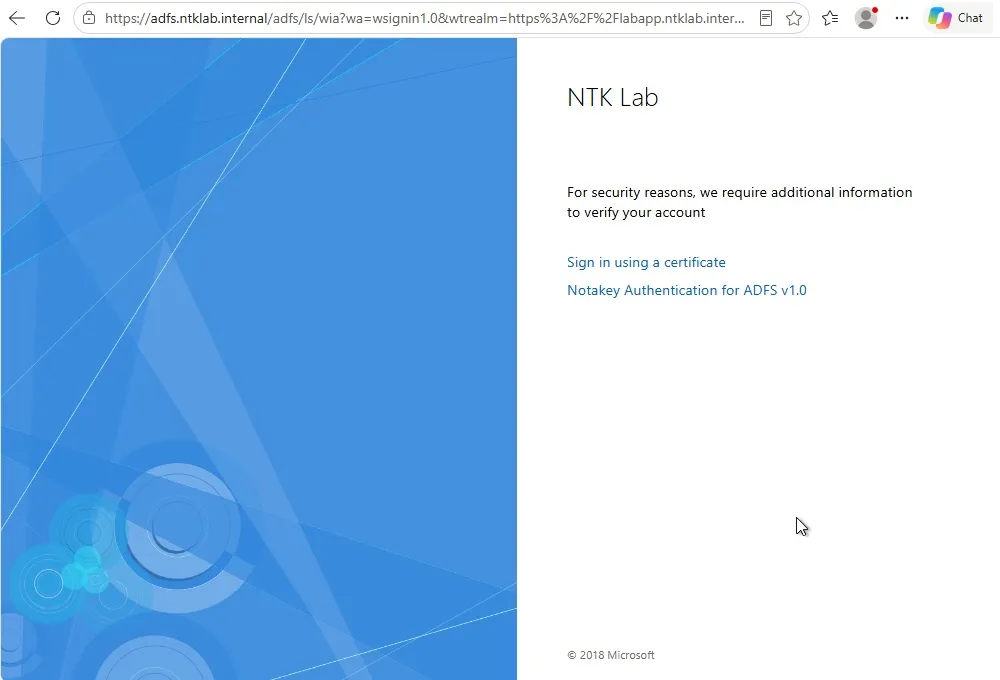
Ponieważ jednostka uzależniona (relying party) wymaga MFA, AD FS prosi następnie o dodatkową metodę. W naszej farmie włączone było także uwierzytelnianie certyfikatem, więc AD FS dał do wyboru obie metody.
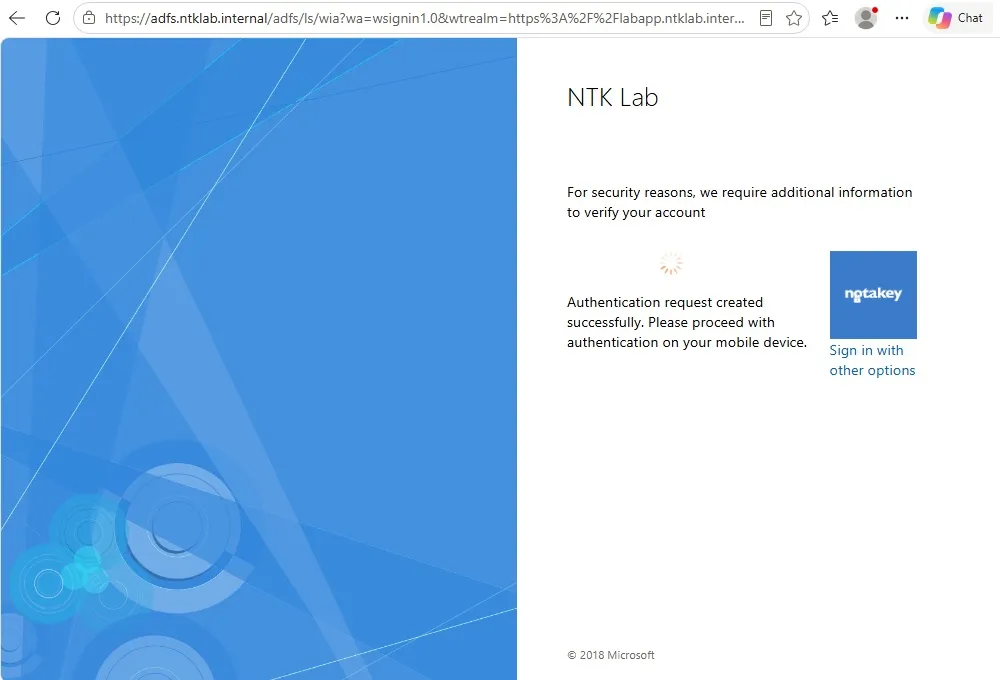
Strona Notakey informuje wtedy użytkownika, że ma zatwierdzić prośbę na telefonie. Co 3 sekundy strona sama ponownie wysyła formularz, sprawdzając, czy przyszła odpowiedź, więc użytkownik nie musi niczego klikać.
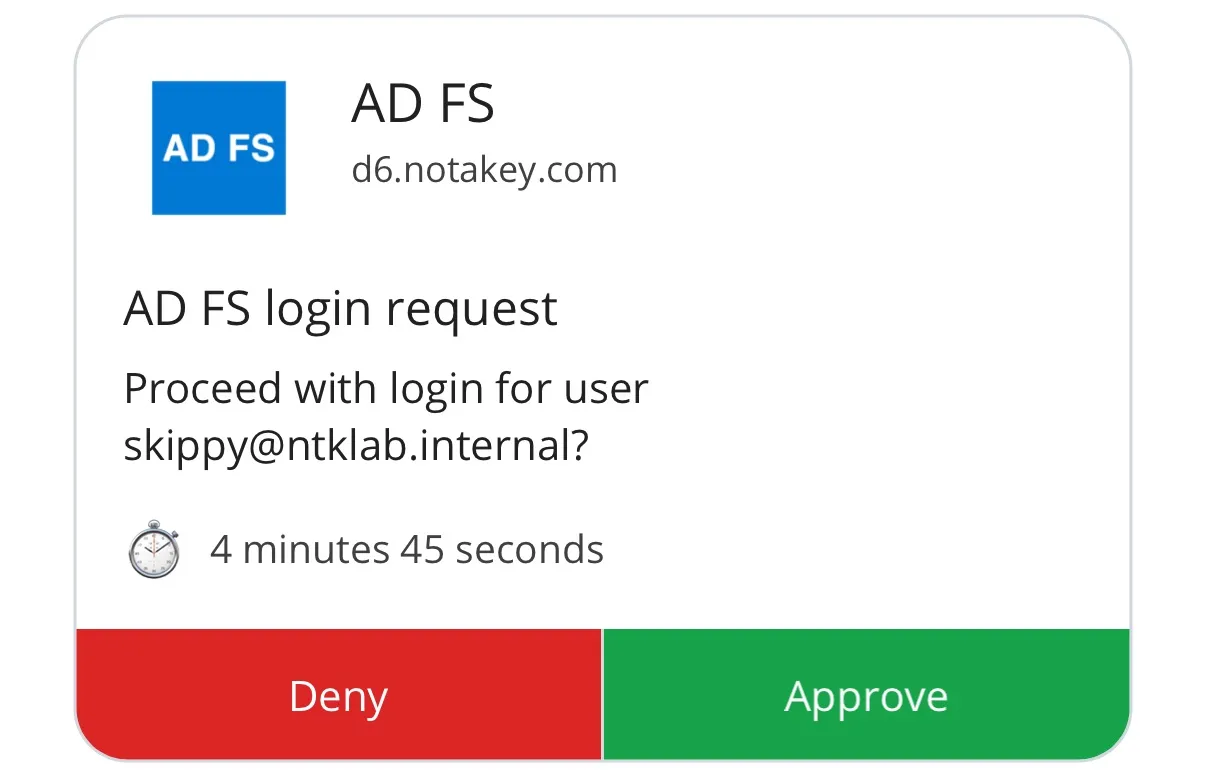
Na telefonie prośba pokazuje, który użytkownik się loguje.
Po zatwierdzeniu AD FS przekierowuje użytkownika do aplikacji. Kolejne logowanie w tej samej sesji AD FS nie wymagało już ponownie MFA.
Po stronie appliance
- Usługa dla AD FS. Jej identyfikator trafia do rejestru na serwerach AD FS.
- Użytkownicy nazwani według UPN. Wtyczka używa tożsamości, którą
przekazuje jej AD FS, czyli głównej nazwy użytkownika (UPN), jako nazwy
użytkownika w Notakey. W naszym laboratorium użytkownik
skippy@ntklab.internalistniał w usłudze dokładnie pod tą nazwą. - Co najmniej jedno wymaganie rejestracji, aby użytkownicy mogli dodać usługę w Notakey Authenticator. Tę część omawia przewodnik o pierwszym zatwierdzeniu na telefonie.
Na pojedynczym serwerze AD FS
- Wtyczkę należy pobrać ze strony pobierania i sprawdzić jej sumę SHA-256.
- Należy zainstalować pakiet MSI. Kopiuje on pliki, ale nie zmienia niczego w AD FS.
- W PowerShellu uruchomionym jako administrator należy uruchomić
AdfsPluginInstall.ps1z folderu programu. Skrypt rejestruje wtyczkę w AD FS, tworzy źródło dziennika zdarzeńNotakey ADFS, proponuje zastosowanie zasad MFA i ponownie uruchamia AD FS. - W rejestrze należy podać wtyczce adres appliance i identyfikator usługi, a następnie ponownie uruchomić AD FS:
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey]

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey\AdfsMfa]
"ServiceURL"="https://your-appliance.example.com/api/"
"ServiceID"="<service ID>"
ServiceURL musi kończyć się na /api/. Wartości opcjonalne określają, jak
długo prośba pozostaje ważna (MessageTtlSeconds, domyślnie 300 sekund),
oraz tekst wyświetlany na telefonie (MessageActionTitle,
MessageDescription); wszystkie wymienia
dokumentacja wtyczki.
Na koniec należy wymusić MFA tam, gdzie jest potrzebne, na przykład zasadami kontroli dostępu „Permit everyone and require MFA” dla jednostki uzależnionej.
W farmie: kolejność ma znaczenie
W farmie AD FS wtyczkę rejestruje się raz, dla całej farmy, ale jej biblioteki muszą znajdować się na każdym serwerze. Błąd w tym miejscu może bez żadnego ostrzeżenia usunąć drugi składnik.
Serwer, który nie ma bibliotek zarejestrowanej wersji, nie może załadować dostawcy Notakey i w ogóle o niego nie pyta. Jeśli Notakey jest jedyną dodatkową metodą uwierzytelniania, użytkownik obsłużony przez ten serwer loguje się bez drugiego składnika. AD FS zapisuje wtedy zdarzenie 105 w swoim dzienniku administracyjnym na tym serwerze, a na stronie logowania nic tego nie zdradza.
Zetknęliśmy się z tym we własnym laboratorium podczas przygotowywania tego artykułu: serwer pomocniczy miał jeszcze biblioteki starszej wersji, podczas gdy w farmie zarejestrowana była już nowa, i zapisywał zdarzenie 105, dopóki nie zainstalowaliśmy na nim nowych bibliotek.
Dlatego w farmie:
- Najpierw należy zainstalować MSI i uruchomić
AdfsPluginInstall.ps1na każdym serwerze pomocniczym. Tam skrypt instaluje tylko biblioteki. - Należy ustawić wartości w rejestrze na każdym serwerze.
- Należy zainstalować MSI i uruchomić
AdfsPluginInstall.ps1na serwerze podstawowym. To rejestruje wtyczkę dla farmy. - Należy ponownie uruchomić AD FS na serwerach pomocniczych, gdy tylko
zsynchronizują się z serwerem podstawowym (domyślnie co pięć minut; patrz
LastSyncTimewGet-AdfsSyncProperties). - Należy sprawdzić dziennik administracyjny AD FS na każdym serwerze pod kątem zdarzenia 105.
W farmie opartej na SQL Server każdy serwer zgłasza się jako podstawowy;
należy wtedy uruchomić AdfsPluginInstall.ps1 -LibrariesOnly na wszystkich
serwerach poza jednym, a na tym ostatnim sam skrypt bez parametrów.
Aktualizacje przebiegają w tej samej kolejności.
Aktualizacja z wersji 1.1.67 lub starszej
Wersja 1.1.68 zawiera ważne poprawki bezpieczeństwa i zalecamy ją dla
wszystkich instalacji. Nowy pakiet MSI należy zainstalować w miejsce starego i
uruchomić nowy AdfsPluginInstall.ps1; nie należy wcześniej uruchamiać
starego skryptu deinstalacyjnego, ponieważ czyści on całą listę dodatkowych
dostawców uwierzytelniania. Jeśli na potrzeby starszych wersji zmieniali
Państwo nagłówek Content-Security-Policy w AD FS, można przywrócić jego
wartość domyślną, gdy wszystkie serwery w farmie zostaną zaktualizowane.
Szczegóły zawiera
dokumentacja wtyczki.
Gdy coś pójdzie nie tak
Strona logowania pokazuje użytkownikowi wyłącznie kod błędu. Przyczynę
można znaleźć w dzienniku zdarzeń Application na serwerze, który obsłużył
logowanie, w źródle Notakey ADFS, we wpisie zaczynającym się od tego
samego kodu. Dwa kody, które najprawdopodobniej Państwo zobaczą:
- 1114: nie udało się utworzyć prośby. Zwykle użytkownika nie ma w usłudze Notakey pod jego UPN, identyfikator usługi jest błędny albo appliance jest nieosiągalny.
- 5642: nie udało się sprawdzić stanu prośby, ponieważ appliance jest nieosiągalny albo nie zna tej prośby.
Jeśli w dzienniku nie ma żadnego wpisu, brakuje źródła dziennika zdarzeń:
należy uruchomić AdfsPluginInstall.ps1 na tym serwerze i ponownie
uruchomić AD FS.
Czego wtyczka nie robi
- Chroni logowania przechodzące przez AD FS i tylko tam, gdzie Państwa zasady wymagają MFA. Aplikacje, które nie korzystają z AD FS, oraz protokoły, które go omijają, nie są objęte ochroną.
- Zatwierdzenie to jedno dotknięcie. Użytkownik może zatwierdzić prośbę, której sam nie zainicjował, a nazwa użytkownika w prośbie temu nie zapobiega. Więcej w naszym artykule o push-bombingu.
- Zależy od appliance. Jeśli AD FS nie może się z nim połączyć, logowania wymagające MFA nie mogą zostać dokończone. Należy to uwzględnić w planach, zanim zasady zostaną zastosowane do wszystkich.