Jei jūsų programos naudotojus prijungia per „Active Directory“ federacijos tarnybas (AD FS), antrąjį veiksnį taip pat reikia diegti AD FS. Notakey MFA papildinys įsidiegia į AD FS kaip papildomas autentifikavimo metodas: po įprasto naudotojo prisijungimo AD FS kreipiasi į papildinį, papildinys išsiunčia užklausą į naudotojo telefoną, o prisijungimas tęsiamas, kai naudotojas ją patvirtina.
Išbandėme 2026 m. lapkričio 19 d.: AD FS „Windows Server 2022“ sistemoje,
dviejų serverių ūkyje (farm), papildinys 1.1.68, Notakey įrenginys 5.2.2,
naršyklė „Edge“ prie domeno prijungtame „Windows 10“ kompiuteryje ir
Notakey Authenticator „iOS“ bei „Android“ telefonuose. Ekrano nuotraukose
matomas naudotojas skippy@ntklab.internal yra laboratorijos paskyra.
Ką mato naudotojas
Naudotojas prie AD FS prisijungia kaip anksčiau. Mūsų laboratorijoje tai buvo integruotasis „Windows“ autentifikavimas iš domeno kompiuterio, todėl slaptažodžio įvesti nereikėjo; kituose klientuose naudotojas slaptažodį įveda AD FS prisijungimo formoje.
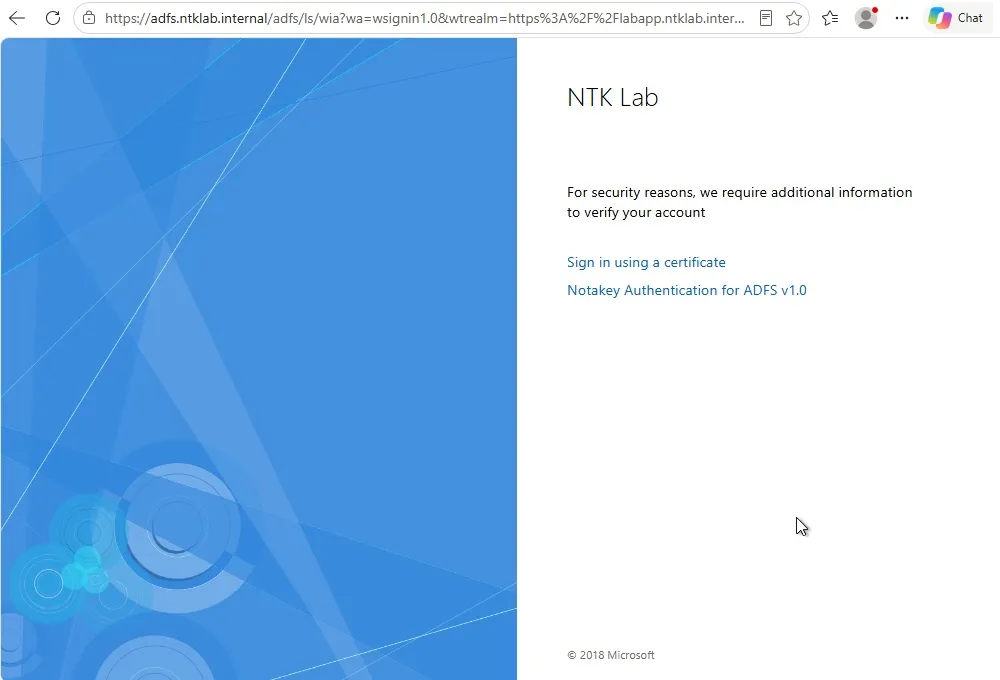
Kadangi patikimoji šalis (relying party) reikalauja MFA, AD FS tada prašo papildomo metodo. Mūsų ūkyje buvo įjungtas ir autentifikavimas sertifikatu, todėl AD FS leido rinktis iš dviejų.
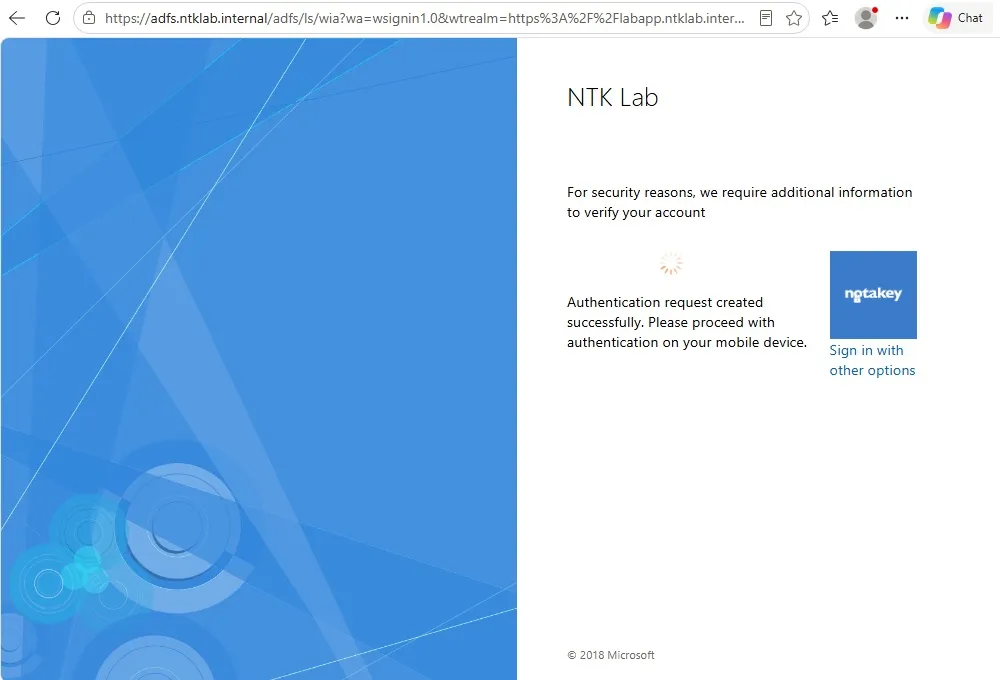
Tada Notakey puslapis nurodo naudotojui patvirtinti užklausą telefone. Puslapis kas 3 sekundes pats save pateikia iš naujo ir tikrina, ar atsakymas jau gautas, todėl naudotojui nieko spausti nereikia.
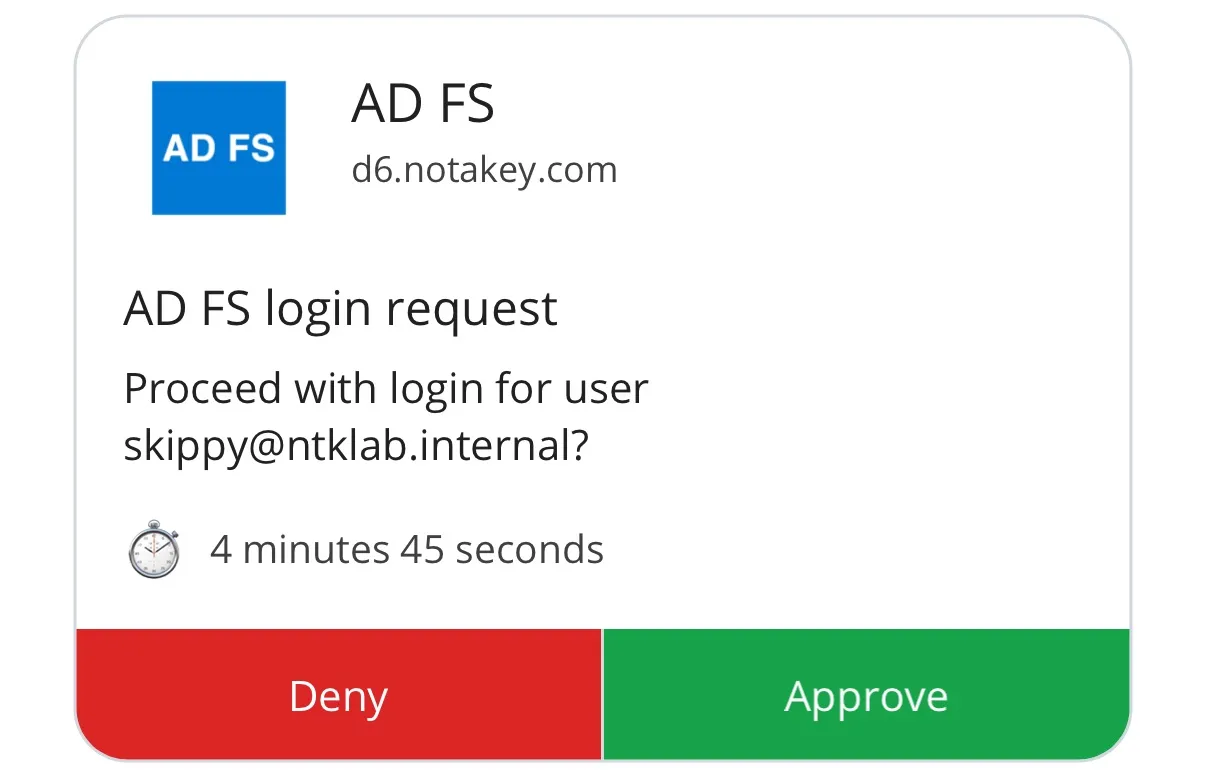
Telefone užklausoje matyti, kuris naudotojas jungiasi.
Po patvirtinimo AD FS nukreipia naudotoją į programą. Antrą kartą prisijungiant tame pačiame AD FS seanse MFA nebuvo prašoma dar kartą.
Įrenginyje
- Servisas, skirtas AD FS. Jo ID įrašomas į AD FS serverių registrą.
- Naudotojai, kurių vardas yra jų UPN. Papildinys kaip Notakey naudotojo vardą
naudoja tapatybę, kurią jam perduoda AD FS, t. y. naudotojo pagrindinį
vardą (UPN). Mūsų laboratorijoje servise buvo naudotojas lygiai tokiu
vardu:
skippy@ntklab.internal. - Bent vienas registracijos reikalavimas, kad naudotojai galėtų pridėti servisą Notakey Authenticator programėlėje. Šią dalį aprašo pirmojo patvirtinimo telefone vadovas.
Viename AD FS serveryje
- Atsisiųskite papildinį iš atsisiuntimų puslapio ir patikrinkite jo SHA-256.
- Įdiekite MSI paketą. Jis nukopijuoja failus, bet AD FS nekeičia.
- Administratoriaus teisėmis atvertame „PowerShell“ lange iš programos
aplanko paleiskite
AdfsPluginInstall.ps1. Skriptas užregistruoja papildinį AD FS, sukuria įvykių žurnalo šaltinįNotakey ADFS, pasiūlo pritaikyti MFA politiką ir iš naujo paleidžia AD FS. - Registre nurodykite papildiniui įrenginio adresą ir serviso ID, tada iš naujo paleiskite AD FS:
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey]

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey\AdfsMfa]
"ServiceURL"="https://your-appliance.example.com/api/"
"ServiceID"="<service ID>"
ServiceURL turi baigtis /api/. Neprivalomomis reikšmėmis nustatoma, kiek
laiko užklausa galioja (MessageTtlSeconds, numatytoji reikšmė –
300 sekundžių), ir kokį tekstą rodo telefonas (MessageActionTitle,
MessageDescription); visos jos išvardytos
papildinio vadove.
Galiausiai įjunkite MFA reikalavimą ten, kur jo reikia, pavyzdžiui, patikimajai šaliai priskirdami prieigos valdymo politiką „Permit everyone and require MFA“.
Ūkyje svarbi eilės tvarka
AD FS ūkyje papildinys registruojamas vieną kartą visam ūkiui, tačiau jo bibliotekos turi būti kiekviename serveryje. Čia suklydus, antrasis veiksnys gali tyliai dingti.
Serveris, kuriame nėra užregistruotos versijos bibliotekų, negali įkelti Notakey teikėjo ir jo neprašo. Jei Notakey yra vienintelis papildomas autentifikavimo metodas, į tą serverį patekęs naudotojas prisijungia be antrojo veiksnio. AD FS tame serveryje savo administravimo žurnale užregistruoja įvykį 105, o prisijungimo puslapyje to niekas neparodo.
Tai matėme savo pačių laboratorijoje, ruošdami šį įrašą: antriniame serveryje dar buvo senesnės versijos bibliotekos, o ūkyje jau buvo užregistruota naujoji, ir serveris registravo įvykį 105, kol įdiegėme ten naująsias bibliotekas.
Todėl ūkyje:
- Pirmiausia kiekviename antriniame serveryje įdiekite MSI ir
paleiskite
AdfsPluginInstall.ps1. Ten skriptas tik įdiegia bibliotekas. - Kiekviename serveryje nustatykite registro reikšmes.
- Pagrindiniame serveryje įdiekite MSI ir paleiskite
AdfsPluginInstall.ps1. Taip papildinys užregistruojamas visam ūkiui. - Kai antriniai serveriai susisinchronizuos su pagrindiniu (pagal
numatytuosius nustatymus kas penkias minutes; žr.
LastSyncTimekomandosGet-AdfsSyncPropertiesišvestyje), juose iš naujo paleiskite AD FS. - Kiekvieno serverio AD FS administravimo žurnale patikrinkite, ar nėra įvykio 105.
Ūkyje, naudojančiame „SQL Server“, kiekvienas serveris save laiko pagrindiniu; visuose
serveriuose, išskyrus vieną, paleiskite AdfsPluginInstall.ps1 -LibrariesOnly,
o likusiame – skriptą be parametrų. Atnaujinama ta pačia tvarka.
Atnaujinimas nuo 1.1.67 ar senesnės versijos
1.1.68 versijoje yra svarbių saugumo pataisų, todėl ją rekomenduojame
visiems diegimams. Naująjį MSI įdiekite ant senojo ir paleiskite naująjį
AdfsPluginInstall.ps1; senojo pašalinimo skripto prieš tai nepaleiskite, nes
senasis skriptas išvalo visą papildomų autentifikavimo teikėjų sąrašą. Jei
dėl senesnių versijų buvote pakeitę AD FS antraštę
Content-Security-Policy, kai visi ūkio serveriai bus atnaujinti, galite
grąžinti numatytąją reikšmę. Išsamiau – papildinio vadove.
Kai kas nors nepavyksta
Prisijungimo puslapyje naudotojui rodomas tik klaidos kodas. Priežastis
nurodyta prisijungimą apdorojusio serverio programų (Application) įvykių
žurnale, šaltinis Notakey ADFS, įraše, kuris prasideda tuo pačiu kodu. Du
kodai, su kuriais susidursite greičiausiai:
- 1114: užklausos sukurti nepavyko. Dažniausiai naudotojo nėra Notakey servise jo UPN vardu, neteisingas serviso ID arba įrenginys nepasiekiamas.
- 5642: užklausos būsenos patikrinti nepavyko, nes įrenginys nepasiekiamas arba tokios užklausos nežino.
Jei apskritai niekas neregistruojama, trūksta įvykių žurnalo šaltinio:
tame serveryje paleiskite AdfsPluginInstall.ps1 ir iš naujo paleiskite
AD FS.
Ko jis nedaro
- Jis apsaugo per AD FS vykstančius prisijungimus ir tik ten, kur jūsų politika reikalauja MFA. Programos, kurios AD FS nenaudoja, ir protokolai, kurie AD FS apeina, neapsaugoti.
- Patvirtinimas yra vienas palietimas. Naudotojas gali patvirtinti užklausą, kurios pats nepradėjo, ir užklausoje nurodytas naudotojo vardas to nesutrukdo. Žr. mūsų įrašą apie push užtvindymą.
- Jis priklauso nuo įrenginio. Jei AD FS jo nepasiekia, prisijungimai, kuriems reikia MFA, negali būti užbaigti. Tai suplanuokite prieš taikydami politiką visiems.