Pokud se uživatelé do vašich aplikací přihlašují přes Active Directory Federation Services (AD FS), patří druhý faktor také do AD FS. Plugin Notakey MFA se v AD FS zaregistruje jako další metoda ověřování: po běžném přihlášení se AD FS obrátí na plugin, ten pošle žádost na telefon uživatele a přihlášení pokračuje, jakmile ji uživatel schválí.
Testovali jsme 19. listopadu 2026: AD FS na Windows Serveru 2022 ve farmě
dvou serverů, plugin 1.1.68, zařízení Notakey 5.2.2, prohlížeč Edge na
počítači s Windows 10 připojeném k doméně a Notakey Authenticator na iOS
i Androidu. Uživatel na snímcích obrazovky je testovací účet
skippy@ntklab.internal.
Co uvidí uživatel
Uživatel se do AD FS přihlásí stejně jako dosud. V našem testovacím prostředí šlo o integrované ověřování systému Windows z počítače v doméně, takže se žádné heslo nezadávalo; na jiných klientech uživatel zadá heslo do přihlašovacího formuláře AD FS.
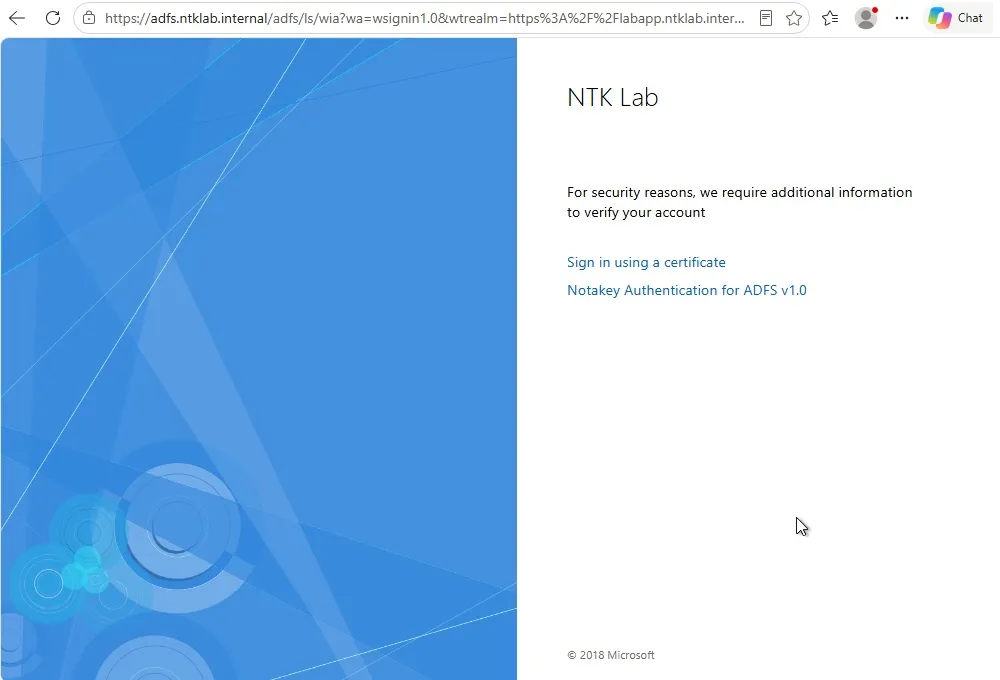
Protože předávající strana vyžaduje MFA, požádá pak AD FS o další metodu. Naše farma měla zapnuté i ověřování certifikátem, takže AD FS nabídlo výběr z obou.
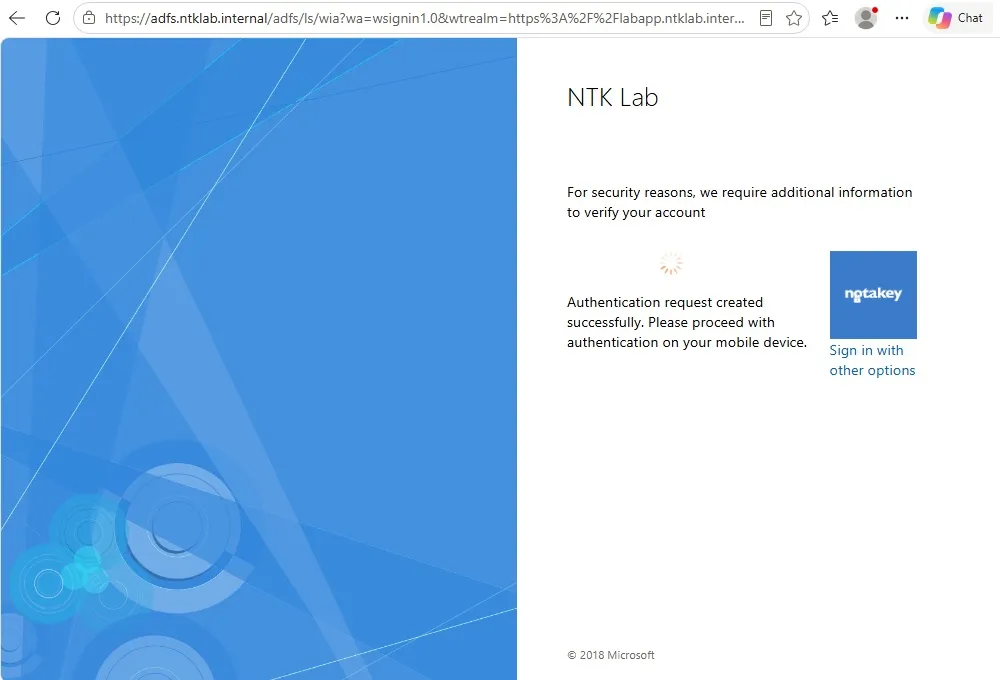
Stránka Notakey pak uživatele vyzve, aby žádost schválil na telefonu. Každé 3 sekundy se sama znovu odešle a zjistí, zda už přišla odpověď, takže uživatel nemusí na nic klikat.
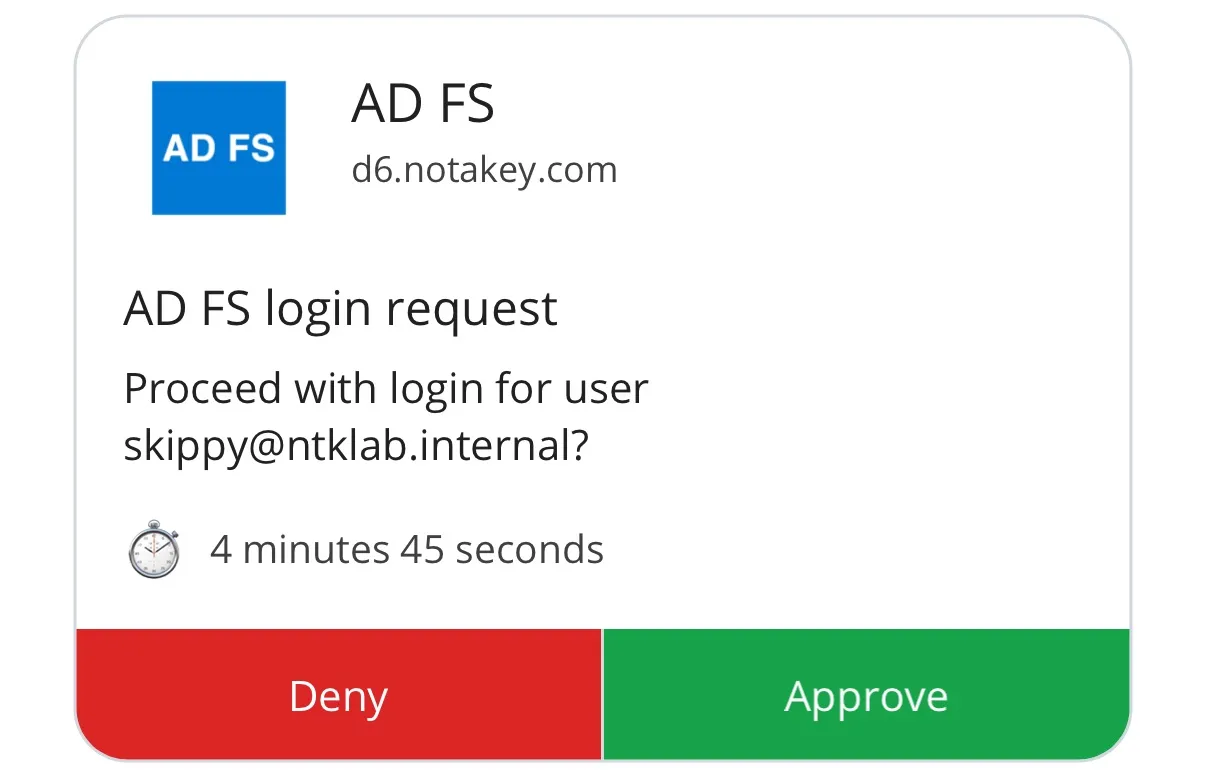
Na telefonu žádost ukazuje, který uživatel se přihlašuje.
Po schválení AD FS pošle uživatele dál do aplikace. Druhé přihlášení v rámci téže relace AD FS už MFA znovu nevyžadovalo.
Na zařízení Notakey
- Služba pro AD FS. Její ID se zapisuje do registru na serverech AD FS.
- Uživatelé pojmenovaní podle UPN. Plugin jako uživatelské jméno
v Notakey použije identitu, kterou mu předá AD FS, tedy hlavní název
uživatele (UPN). V našem testovacím prostředí existoval uživatel
skippy@ntklab.internalve službě přesně pod tímto jménem. - Alespoň jeden požadavek na registraci, aby si uživatelé mohli službu přidat v Notakey Authenticatoru. Tuto část popisuje návod k prvnímu schválení na telefonu.
Na jednom serveru AD FS
- Stáhněte plugin ze stránky ke stažení a ověřte jeho SHA-256.
- Nainstalujte MSI. Instalátor jen zkopíruje soubory, do AD FS nezasahuje.
- V PowerShellu spuštěném jako správce spusťte ze složky programu skript
AdfsPluginInstall.ps1. Ten plugin zaregistruje v AD FS, vytvoří zdroj událostíNotakey ADFS, nabídne použití zásady MFA a restartuje AD FS. - Zapište pluginu do registru adresu zařízení a ID služby a poté AD FS restartujte:
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey]

[HKEY_LOCAL_MACHINE\SOFTWARE\Notakey\AdfsMfa]
"ServiceURL"="https://your-appliance.example.com/api/"
"ServiceID"="<service ID>"
ServiceURL musí končit na /api/. Nepovinné hodnoty určují, jak dlouho
žádost platí (MessageTtlSeconds, ve výchozím stavu 300 sekund), a text,
který se zobrazí na telefonu (MessageActionTitle, MessageDescription);
úplný seznam najdete v příručce k pluginu.
Nakonec vyžadujte MFA tam, kde ho chcete mít, například zásadou řízení přístupu „Permit everyone and require MFA“ u předávající strany.
Ve farmě záleží na pořadí
Ve farmě AD FS se plugin registruje jen jednou, pro celou farmu, jeho knihovny však musí být na každém serveru. Chyba v tomto bodě může druhý faktor nepozorovaně vyřadit.
Server, který nemá knihovny registrované verze, nedokáže načíst poskytovatele Notakey, a proto se na něj neptá. Je-li Notakey jedinou další metodou ověřování, přihlásí se uživatel, jehož požadavek vyřizuje tento server, bez druhého faktoru. AD FS na daném serveru zapíše do svého administrátorského protokolu událost 105, ale na přihlašovací stránce nic nenasvědčuje tomu, že by něco bylo špatně.
Přesně to se stalo v našem vlastním testovacím prostředí při přípravě tohoto článku: sekundární server měl ještě knihovny starší verze, zatímco ve farmě už byla zaregistrovaná nová, a událost 105 zapisoval, dokud jsme na něj nové knihovny nenainstalovali.
Ve farmě proto postupujte takto:
- Nejprve nainstalujte MSI a spusťte
AdfsPluginInstall.ps1na každém sekundárním serveru. Tam skript pouze nainstaluje knihovny. - Na každém serveru nastavte hodnoty v registru.
- Nainstalujte MSI a spusťte
AdfsPluginInstall.ps1na primárním serveru. Tím se plugin zaregistruje pro celou farmu. - Restartujte AD FS na sekundárních serverech, jakmile se synchronizují
s primárním (ve výchozím stavu každých pět minut; viz
LastSyncTimeve výstupuGet-AdfsSyncProperties). - Zkontrolujte administrátorský protokol AD FS na každém serveru, zda neobsahuje událost 105.
Ve farmě s databází SQL Server se každý server hlásí jako primární; spusťte
AdfsPluginInstall.ps1 -LibrariesOnly na všech serverech kromě jednoho a na
tom zbývajícím skript bez parametru. Upgrady probíhají ve stejném pořadí.
Upgrade z verze 1.1.67 nebo starší
Verze 1.1.68 obsahuje důležité bezpečnostní opravy a doporučujeme ji pro
všechny instalace. Nainstalujte nové MSI přes staré a spusťte nový skript
AdfsPluginInstall.ps1; starý odinstalační skript předtím nespouštějte,
protože vymaže celý seznam dalších poskytovatelů ověřování. Pokud jste kvůli
starším verzím upravili hlavičku Content-Security-Policy v AD FS, můžete ji
vrátit na výchozí hodnotu, jakmile budou upgradované všechny servery farmy.
Podrobnosti uvádí příručka k pluginu.
Když něco nefunguje
Přihlašovací stránka ukáže uživateli jen kód chyby. Příčinu najdete
v protokolu událostí Application na serveru, který přihlášení vyřizoval, se
zdrojem Notakey ADFS, v záznamu začínajícím stejným kódem. Nejčastěji
narazíte na tyto dva kódy:
- 1114: žádost nebylo možné vytvořit. Obvykle uživatel není ve službě Notakey pod svým UPN, ID služby je chybné, nebo je zařízení nedostupné.
- 5642: stav žádosti nebylo možné ověřit, protože zařízení je nedostupné, nebo žádost nezná.
Pokud se nezapisuje vůbec nic, chybí zdroj událostí: spusťte na daném serveru
AdfsPluginInstall.ps1 a restartujte AD FS.
Co plugin nedělá
- Chrání přihlášení, která procházejí přes AD FS, a jen tam, kde vaše zásada vyžaduje MFA. Aplikace, které AD FS nepoužívají, a protokoly, které ho obcházejí, chráněné nejsou.
- Schválení je jedno klepnutí. Uživatel může schválit žádost, kterou sám nevyvolal, a uživatelské jméno v žádosti tomu nezabrání. Viz náš článek o push-bombingu.
- Je závislý na zařízení Notakey. Pokud se k němu AD FS nedostane, přihlášení vyžadující MFA nelze dokončit. Počítejte s tím dřív, než zásadu uplatníte na všechny.